Prizor je nestvaran, ko iz filmova. Maskirani ljudi stoje na vratima supermarketa i bacaju van Kinder čokoladice, kekse, bombone, ledeni čaj i limenke pive, Coca-cole. Prosvjednici naime usred bijela dana bez pardona pljačkaju supermarket Franprix tijekom prosvjeda francuskih srednjoškolaca i studenata u Parizu. Nominalno, traže bolje uvjete školovanja i konkretne mjere, ali neće odbiti ni švicarsku čokoladicu. To je otprilike opis fotografije što ju je jučer na ulicama Pariza snimio Reutersov footreporter Abdul Saboor.
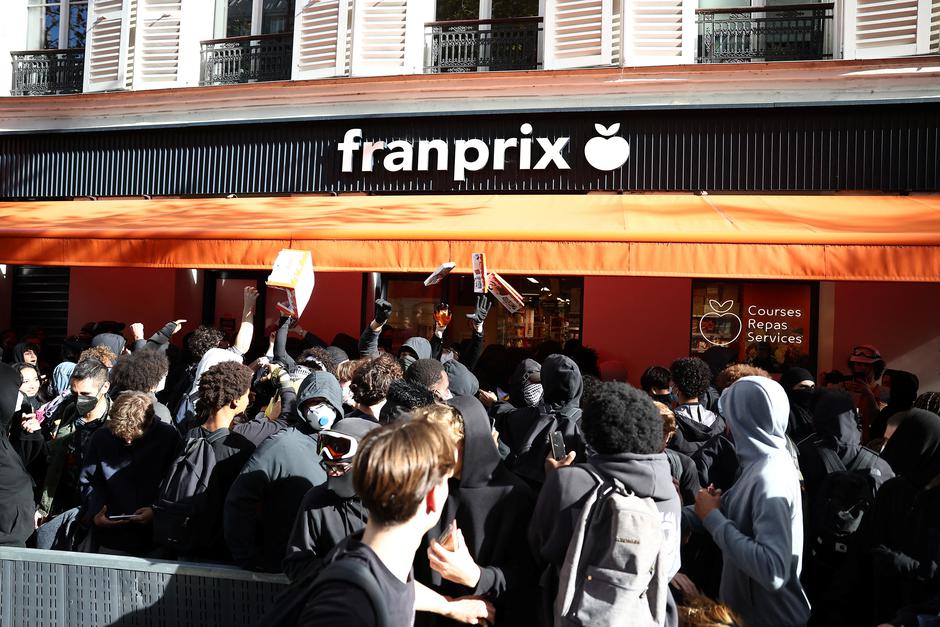 Pljačke trgovine u Parizu usred prosvjeda postale su najnormalnija stvar
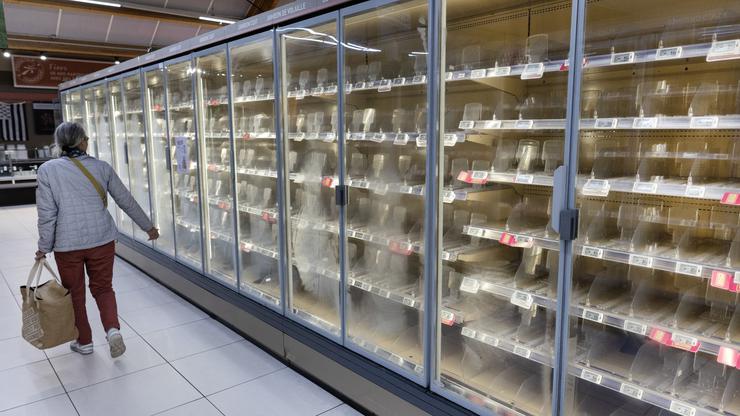
No pljačkaški pohodi rulje manji su problem za francuske trgovine od veikog napada na - frižidere! Naime, jedan od najneobičnijih i najrazornijih kibernetičkih napada posljednjih godina i dalje je misterij. Tko stoji iza napada? Nepoznati hakeri nisu pokušali ukrasti novac s bankovnih računa, provaliti u blagajne ili doći do osobnih podataka kupaca. Umjesto toga, preko interneta su preko noći preuzeli kontrolu nad hladnjacima i zamrzivačima u stotinama supermarketa u Francuskoj te ih praktički pretvorili u pećnice. Temperatura u rashladnim uređajima tijekom noći porasla je na čak 50 Celzijevih stupnjeva, zbog čega su uništene goleme količine svježe i smrznute hrane, a u pojedinim trgovinama izbili su i požari.
Napad je počeo u noći s nedjelje na ponedjeljak, 12. listopada, dok su trgovine bile zatvorene. Prema informacijama francuske televizije BFMTV, napadači su iskoristili sigurnosne propuste u softveru za upravljanje rashladnim sustavima, među kojima su bili uređaji danske kompanije Danfoss. Umjesto da održavaju temperaturu potrebnu za čuvanje namirnica, hakeri su aktivirali funkciju odmrzavanja i prisilili rashladnu opremu na zagrijavanje.
Posljedice su bile katastrofalne. Kada su zaposlenici u ponedjeljak ujutro stigli na posao, u brojnim su trgovinama zatekli potpuno uništene zalihe mesa, ribe, mliječnih proizvoda i smrznute hrane. Proizvodi koji su satima bili izloženi visokim temperaturama više nisu bili sigurni za konzumaciju pa su morali završiti u otpadu. U nekim su trgovinama visoke temperature izazvale pregrijavanje opreme i požare.
Jedna trgovina, 220 tisuća eura štete
Među pogođenima su veliki francuski trgovački lanci Intermarché, Super U, E.Leclerc, Carrefour, Netto i Monoprix, ali i pojedine manje trgovine te objekti koji posluju s lako kvarljivim namirnicama. Prve informacije govorile su o približno 150 pogođenih trgovina Intermarchéa, no naknadni izvještaji pokazali su da je napad bio znatno rašireniji. Prema podacima koje je objavio Le Monde, problemi su zabilježeni u približno 300 trgovina Intermarchéa i Nettoa, stotinjak objekata grupacije Coopérative U, 80-ak Carrefourovih prodavaonica i tridesetak trgovina Monoprixa. Ukupan broj pogođenih objekata još se utvrđuje.
Razmjere štete dobro pokazuje primjer grada Haguenaua u Alsaceu, na istoku Francuske. Ondje je samo jedna trgovina Intermarché izgubila cijelu zalihu smrznutih proizvoda, vrijednu približno 50.000 eura. U drugom, obližnjem supermarketu Super U posljedice su bile još teže jer je uništena hrana procijenjena na čak 220.000 eura. Samo te dvije trgovine pretrpjele su, prema navodima BFMTV-a, štetu od približno 270.000 eura. Napadnuta je i tamošnja trgovina E.Leclerc, ali njezini gubici još nisu bili poznati.
Na nacionalnoj razini šteta se procjenjuje na milijune, a prema novijim procjenama mogla bi dosegnuti i desetke milijuna eura. Trgovački lanci morali su organizirati hitno uklanjanje neispravne hrane, provjeriti sigurnost rashladne opreme i pozvati stručnjake kako bi spriječili nove upade u sustave.
To nije sve. U Nizozemskoj je od nedjelje, 11. listopada 2026., u tijeku ozbiljan kibernetički incident koji je pogodio najveći nizozemski lanac supermarketa Albert Heijn, kao i drogerije Etos te trgovine Gall & Gall. Sva tri lanca pripadaju multinacionalnoj grupaciji Ahold Delhaize. Incident je izazvao velike poremećaje u opskrbi, zatvaranje internetskih trgovina i probleme s digitalnim oznakama cijena.
Onemogućena je internetska kupnja - prestale su raditi internetske stranice i aplikacije pojedinih trgovačkih lanaca, a dostava naručenih namirnica je obustavljena. Problemi su u skladištima - neki distribucijski centri zaustavili su rad, što je izazvalo nestašice svježeg voća, povrća i drugih proizvoda. Pogrešno su bile istaknute cijene - elektroničke oznake na policama prikazivale su stare akcijske cijene koje se nisu podudarale s blagajnama.
Najprije su napali 14 američkih vojnih baza?!
Glede francuskih frižidera, posebno zabrinjava činjenica da su sigurnosni propusti koji su mogli omogućiti ovakvu vrstu napada bili poznati mjesecima prije incidenta. Naime, još 9. kolovoza istraživači tvrtke za kibernetičku sigurnost Claroty, okupljeni u timu Team82, objavili su rezultate analize Danfossova sustava AK-SM 800A, koji se koristi za centralizirano upravljanje komercijalnom rashladnom opremom.
Otkrili su nekoliko ozbiljnih ranjivosti, uključujući mogućnost zaobilaženja uobičajene provjere identiteta korisnika i izvršavanja neovlaštenih naredbi na uređaju. Takvi sigurnosni propusti potencijalno omogućuju napadačima preuzimanje kontrole nad sustavima koji održavaju hladni lanac u supermarketima, skladištima i drugim objektima. Danfoss je nakon upozorenja objavio sigurnosnu nadogradnju R4.3.1, no mnogi uređaji u stvarnoj uporabi očito nisu bili odgovarajuće zaštićeni. Istražitelji još utvrđuju koje su točno ranjivosti iskorištene u listopadskom napadu.
Demonstracija Clarotyja odnosno tvrtke Team82 je pokazala kako se hladnjak zagrijava dok nadzorna ploča i dalje prikazuje normalnu temperaturu. Danfoss je istog mjeseca objavio zakrpu. Dva i pol tjedna nakon ove objave, zamrzivači u trgovinama u 14 američkih vojnih baza u 11 država iste su noći, naizgled "iz čista mira", prešli na način rada odmrzavanja. Pentagon je proveo istragu i potvrdio incidente, a slučaj su preuzeli vojni kriminalistički istražitelji. Nisu otkrili detalje - smatraju li ga sabotažom, kibernetičkim napadom ili tehničkim problemom
Nikada službeno nije potvrđeno hakiranje, ali prilično očito je što se dogodilo. Sada je na redu Francuska. BFMTV izvještava da je napad bio usmjeren na zastarjele verzije Danfossovog softvera za hlađenje, što znači da je zakrpa bila dostupna dva mjeseca.
Problem je u tome što se rashladnim sustavima u modernim supermarketima sve češće upravlja putem interneta. To omogućuje tehničarima da na daljinu prate temperaturu, podešavaju uređaje, otkrivaju kvarove i smanjuju potrošnju energije. No ista tehnologija, ako nije pravilno zaštićena, otvara vrata napadačima. Umjesto fizičkog pristupa hladnjači dovoljno je pronaći ranjivo upravljačko sučelje povezano s internetom.
Kako su hakeri izveli napad?
Upravo je ta mogućnost pretvorila uobičajenu tehničku funkciju odmrzavanja u sredstvo sabotaže. Funkcija koja inače služi uklanjanju leda s rashladnih elemenata može izazvati ozbiljnu štetu ako se aktivira neovlašteno i izvan predviđenih parametara. U francuskom slučaju to je omogućilo napadačima da u nekoliko sati unište proizvode vrijedne desetke ili stotine tisuća eura po pojedinoj trgovini.
Incident je otvorio i pitanje odgovornosti proizvođača opreme, dobavljača softvera i samih trgovačkih lanaca. Dok se informatička zaštita najčešće povezuje s bankovnim transakcijama, internetskim trgovinama i bazama osobnih podataka, rashladni uređaji često ostaju na margini sigurnosnih provjera. Jednom instalirani, pojedini kontroleri godinama rade sa zastarjelim softverom, iako su povezani s mrežom i upravljaju opremom neophodnom za svakodnevno poslovanje.
Francuski premijer Sébastien Lecornu naložio je nacionalnoj agenciji za kibernetičku sigurnost ANSSI istragu napada, dok je pariško državno odvjetništvo otvorilo postupak zbog velikih materijalnih šteta i požara. Francuske vlasti surađuju i s europskim partnerima jer postoji zabrinutost da slične ranjivosti ugrožavaju rashladnu infrastrukturu i izvan Francuske. Agencija ANSSI potvrdila je da napadi nisu bili ograničeni samo na Danfossovu opremu, nego su kompromitirani i sustavi proizvođača Copeland i njegove podružnice Dixell, navodi Reuters.
Identitet napadača zasad nije utvrđen, kao ni njihovi motivi. Nije poznato je li cilj bio izazivanje gospodarske štete, demonstracija tehničkih mogućnosti ili neki oblik organizirane sabotaže. Nema potvrde ni da su napadi izvedeni u interesu neke države ili kriminalne organizacije.
Francuski slučaj pokazao je koliko je suvremena opskrba hranom ovisna o digitalnoj infrastrukturi, ali i koliko posljedice hakerskog napada mogu biti fizički opipljive. Za uništavanje velikih količina hrane nije bilo potrebno provaliti u skladište, isključiti električnu energiju ili oštetiti rashladne uređaje. Bilo je dovoljno manipulirati njihovim postavkama preko interneta.
U svijetu u kojem su gotovo svi sustavi povezani, od blagajni i skladišta do hladnjaka i ventilacije, kibernetička sigurnost više nije samo pitanje zaštite podataka. Francuski trgovci to su naučili na skup način. U jednoj noći police pune hrane pretvorile su se u milijunski gubitak.