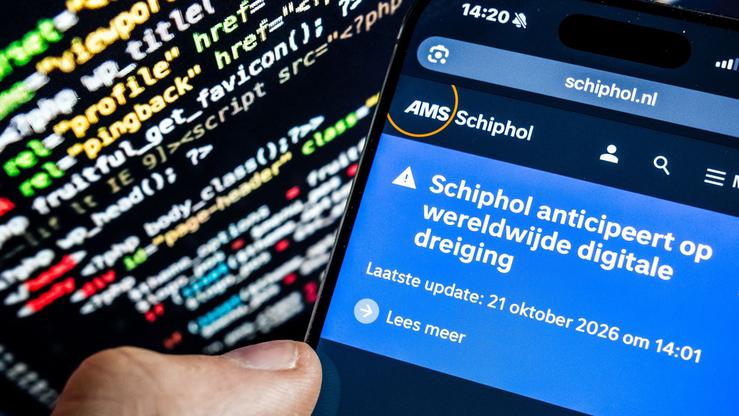
Internet je u srijedu, 21. listopada, zahvatila jedna od najvećih sigurnosnih uzbuna posljednjih godina. Umjetna inteligencija pomogla je otkriti dvije iznimno ozbiljne greške u programskom jeziku PHP, koji se koristi na približno 70 posto web stranica čiji je programski jezik poznat. Problem je toliko ozbiljan da su pojedine države i institucije počele privremeno gasiti svoje internetske stranice kako bi spriječile moguće hakerske napade. Stručnjaci upozoravaju da bi kriminalci mogli iskoristiti otkrivene propuste za krađu podataka, preuzimanje kontrole nad serverima i rušenje internetskih sustava. No što je zapravo PHP i zašto je odjednom postalo sinonim za globalnu kibernetičku opasnost?
PHP je programski jezik koji većina korisnika interneta nikada ne vidi, premda se s njime svakodnevno susreće. On radi u pozadini web stranica, obrađuje podatke i omogućuje da se sadržaj pravilno prikaže na računalu ili mobitelu. Koriste ga brojne internetske trgovine, mediji, državne institucije i platforme poput WordPressa, na kojem se temelje milijuni stranica. Pojednostavljeno, PHP je poput motora automobila. Korisnik vidi gotovu stranicu, ali ne i programski sustav koji omogućuje njezin rad. Problem je u tome što su istraživači otkrili dva sigurnosna propusta koji hakerima mogu omogućiti pristup ranjivim serverima čak i bez korisničkog imena i lozinke. Napadač bi tako mogao doći do povjerljivih podataka, mijenjati sadržaj stranica ili preuzeti kontrolu nad sustavom. Obje ranjivosti dobile su ocjenu ozbiljnosti 9,2 od mogućih 10.
Posebno je zanimljiv način na koji su greške otkrivene. Istraživači tvrtke Calif koristili su umjetnu inteligenciju, uključujući OpenAI-jev model GPT-5.6 Sol, kako bi analizirali programski kod i pronašli njegove slabosti. Stručnjaci tvrtke Wiz, koja posluje u sklopu Googlea, također su neovisno otkrili i prijavili ranjivosti. Kako piše The Wall Street Journal, riječ je o jednom od najozbiljnijih sigurnosnih problema koje je dosad pomogla otkriti umjetna inteligencija. Greške su godinama bile skrivene u programskom kodu, a njihovo otkriće izazvalo je utrku između stručnjaka koji pokušavaju zaštititi internet i potencijalnih napadača koji bi propuste mogli iskoristiti.
Zbog ozbiljnosti prijetnje pojedine državne institucije u Finskoj, Nizozemskoj, Belgiji, Francuskoj i Njemačkoj privremeno su isključile neke internetske usluge. Među organizacijama koje su preventivno gasile određene sustave bila je i Zaklada Wikimedia, koja upravlja Wikipedijom. Britanski The Guardian piše da su američka Nacionalna sigurnosna agencija (NSA) i britanski Nacionalni centar za kibernetičku sigurnost upozorili organizacije da odmah instaliraju sigurnosne nadogradnje. Onima koje to ne mogu učiniti na vrijeme savjetovano je privremeno gašenje ranjivih sustava. Programeri PHP-a već su objavili sigurnosne 'zakrpe', no stručnjaci upozoravaju da bi uklanjanje problema na milijunima internetskih stranica moglo potrajati. Posebno su ugrožene manje stranice koje nemaju vlastite stručnjake za informacijsku sigurnost. Za obične korisnike interneta zasad nema razloga za paniku. Glavni posao sada je na vlasnicima web stranica, administratorima i pružateljima internetskih usluga, koji moraju što prije instalirati zaštitne nadogradnje.